Хакеры научились взламывать склады через сканеры штрихкодов
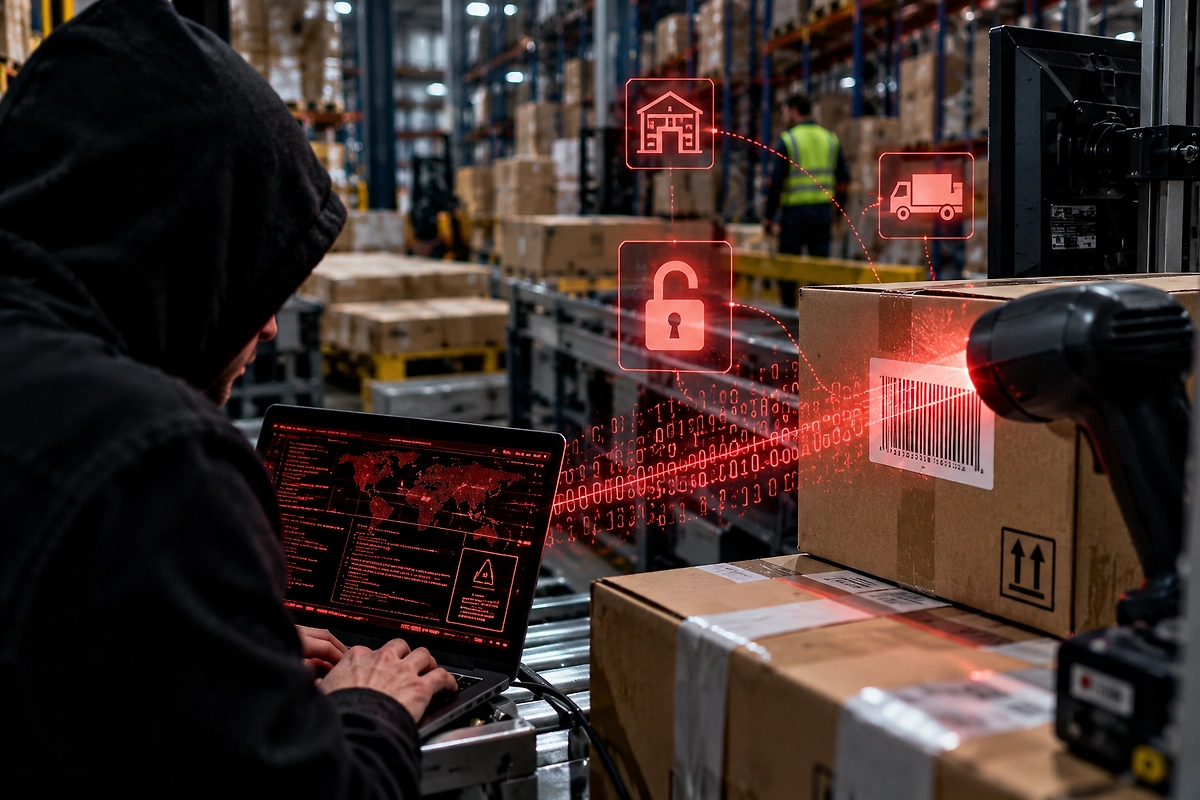
ИИ-иллюстрация: создано редакцией Life.ru с использованием ChatGPT (OpenAI)
Обычные сканеры штрихкодов могут стать лазейкой для хакеров, позволяющей проникнуть в компьютерные сети складов и нарушить обработку и отправку заказов интернет-магазинов. Опасные уязвимости в устройствах нескольких производителей обнаружили специалисты «Лаборатории Касперского», сообщается на сайте компании.
Проблема заключается в отсутствии проверки подлинности между беспроводным сканером и его базовой станцией. Этой особенностью могут воспользоваться злоумышленники, находящиеся в зоне действия Bluetooth-сигнала.
Атака возможна даже во время обычной работы склада. Пока сотрудник сканирует товары, хакер может подключиться к базовой станции и передать вредоносные команды, имитирующие нажатия клавиш. Подключённый компьютер воспринимает их как действия законного пользователя, что потенциально позволяет преступнику проникнуть во внутреннюю сеть предприятия.
Получив первоначальный доступ, злоумышленник может добраться до критически важных систем управления складом. Это создаёт угрозу для учёта товаров, обработки заказов и их отгрузки покупателям. По оценке исследователей, аналогичные способы проникновения возможны и через другое оборудование, включая терминалы сбора данных и термопринтеры.
«Сегодня розничная торговля и логистика полностью цифровые: от платформ управления бизнесом до устройства в руках каждого сотрудника склада. А значит, точкой входа для взлома может оказаться любая технология — даже обычный сканер штрихкодов», — предупредил руководитель отдела сервисов промышленной безопасности «Лаборатории Касперского» Сергей Сидоров.
Эксперт подчеркнул, что подобное вмешательство способно нарушить работу всей складской инфраструктуры. Для защиты специалисты рекомендуют проверять оборудование перед подключением, отключать неиспользуемые Bluetooth-интерфейсы, своевременно обновлять программное обеспечение и ограничивать доступ устройств к внутренним системам.
Результаты исследования представили на международной конференции Security Analyst Summit 2026, проходящей на Бали с 20 по 23 октября.
Ранее Life.ru сообщал, что хакеры научились атаковать корпоративные сети, маскируя вредоносный трафик под запросы ChatGPT, DeepSeek и других популярных нейросетей. Злоумышленники подделывают технические идентификаторы, из-за чего системы безопасности могут принимать опасные обращения за обычную активность ИИ-сервисов. По данным специалистов ГК «Солар», более половины выявленных атак были связаны с попытками проникновения во внутреннюю инфраструктуру компаний.
Больше актуальных событий в режиме реального времени — читайте в разделе «Последние новости» на Life.ru.