В России хакеры начали блокировать кроссоверы Li Auto и требовать выкуп
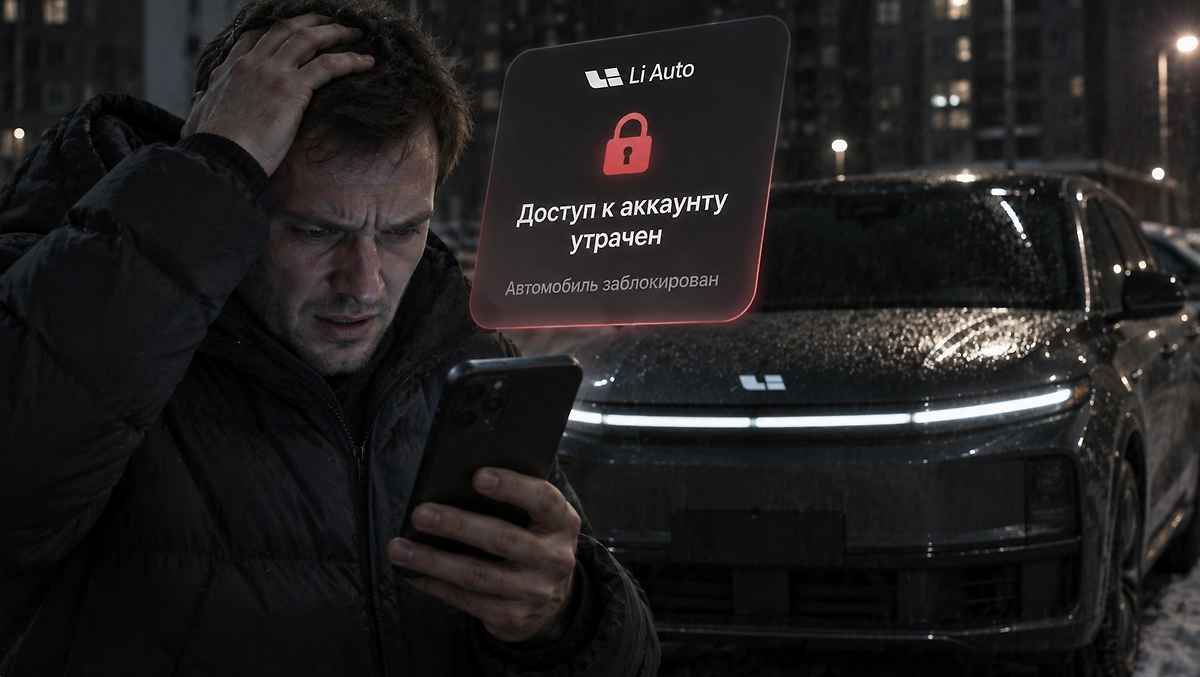
ИИ-иллюстрация: создано редакцией Life.ru с использованием ChatGPT (OpenAI)
В России владельцы кроссоверов Li Auto столкнулись с новой волной кражи цифровых аккаунтов, после которых автомобили могут перестать заводиться. Как выяснил Autonews.ru, хакеры дистанционно лишают водителей доступа к управлению машинами и требуют деньги за его восстановление.
Целью злоумышленников становятся мастер-аккаунты, через которые работают основные функции транспортного средства. С их помощью можно открывать и закрывать двери, запускать двигатель, управлять климат-контролем и системами безопасности. После перехвата учётной записи у некоторых пострадавших гаснут экраны и отключаются различные опции. В отдельных случаях машина вовсе отказывается запускаться.
По словам сооснователя клуба владельцев Lixiang в России и странах СНГ Александра Рассказова, сейчас известно примерно о 20 жертвах подобных атак. Однако реальное число пострадавших может оказаться в несколько раз больше. Мошенники связываются с автомобилистами и предлагают вернуть контроль над профилем за 35–45 тысяч рублей. Летом 2025 года, когда произошла первая волна таких взломов, злоумышленники требовали значительно больше — от 200 до 250 тысяч.
Изменились и способы совершения преступлений. Раньше защитить свою учётную запись помогала регистрация китайского номера через сервис eSender на собственный паспорт. Теперь доступ теряют даже пользователи с исправно оплаченными номерами, причём перехват происходит через штатные механизмы Li Auto. Рассказов считает, что снижение размера выкупа свидетельствует о переходе мошенников к массовой схеме заработка.
Точный механизм взлома пока не установлен. Эксперт допускает, что преступники могут подбирать пароли, получать персональные данные автомобилистов из китайских источников либо использовать сведения, переданные самими водителями сторонним сервисам. Речь идёт о компаниях и частных специалистах, занимающихся русификацией, перепрошивкой и настройкой приложений. Кроме того, Рассказов предполагает, что злоумышленники находят владельцев по VIN-номерам через утёкшие страховые базы и используют физические китайские SIM-карты.
Массовость проблемы подтвердили в Sinomach Auto, официальном дистрибьюторе марки в России. Представители компании сообщили, что китайские специалисты уже работают с поступившими обращениями. Производитель совместно с российским партнёром разрабатывает механизмы защиты профилей и восстановления доступа для законных владельцев. Параллельно создаётся процедура проверки права собственности на автомобиль.
Ещё одним решением может стать перевод мастер-аккаунтов с китайских телефонных номеров на электронную почту. Такая система авторизации уже действует на моделях 2026 года. Новые инструменты планируют распространить как на машины, приобретённые у официального дистрибьютора, так и на ввезённые по параллельному импорту. Однако конкретных сроков внедрения пока нет.
Некоторые пострадавшие утверждают, что обращения в Li Auto и службу поддержки eSender пока не помогли вернуть доступ. Рассказов советует не платить вымогателям, поскольку перевод денег не гарантирует восстановления функций автомобиля. Вместо этого необходимо зафиксировать произошедшее и обратиться в полицию.
Для снижения риска взлома автомобилистам рекомендуют проверить, что мастер-аккаунт привязан к китайскому номеру, оформленному на их собственный паспорт. Важно своевременно продлевать обслуживание SIM-карты, устанавливать уникальные пароли и не передавать никому коды подтверждения, включая мастеров по настройке программного обеспечения. Если приложение неожиданно вышло из профиля и повторно авторизоваться не удаётся, следует сохранить скриншоты произошедшего. В Sinomach Auto также советуют обращаться в российскую клиентскую поддержку для регистрации случая и дальнейшего взаимодействия с производителем.
Ранее Life.ru рассказывал об исследовании, выявившем сотни уязвимостей в программном обеспечении современных автомобилей. Специалисты Гётеборгского университета и Технического университета Чалмерса обнаружили 413 проблем цифровой безопасности. При этом 36,2% уязвимостей приходились на связанные с машинами приложения и интернет-сервисы. Ещё 23,5% затрагивали электронные компоненты и встроенное ПО.
Больше новостей об автомобильных технологиях, безопасности водителей и новых разработках — в разделе «Авто» на Life.ru.