Бесплатный Wi-Fi с платой за доверчивость: МВД раскрыло ловушки мошенников
МВД: Мошенники крадут личные данные через поддельные сети Wi-Fi
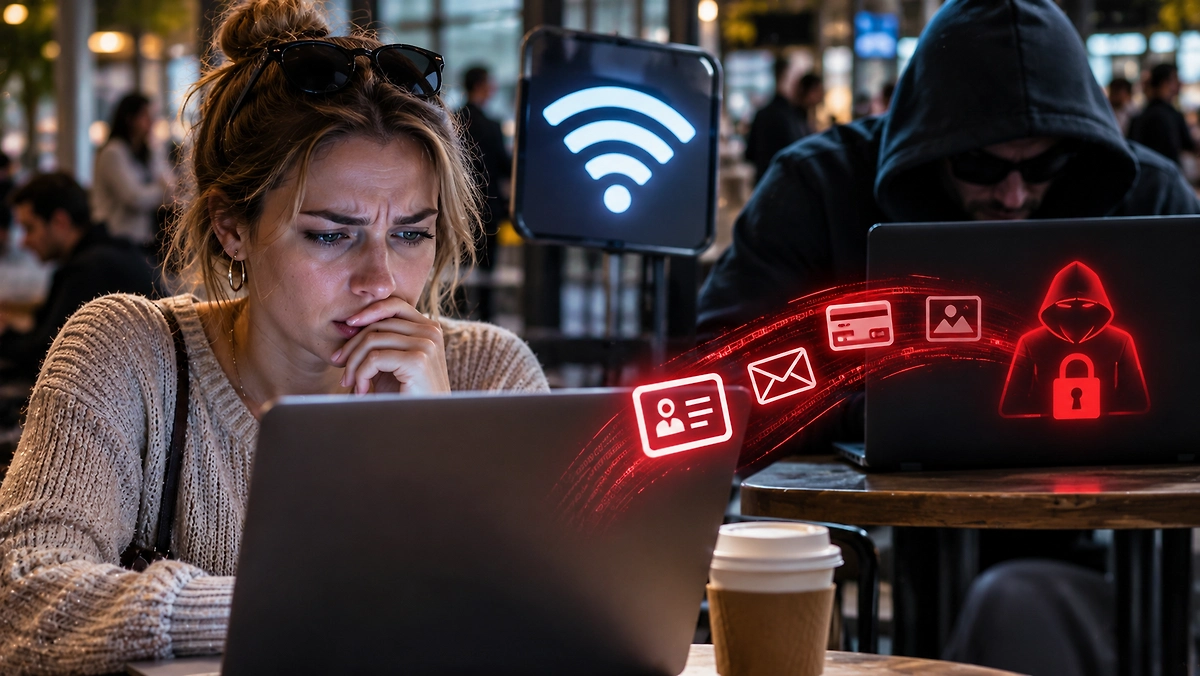
ИИ-иллюстрация: создано редакцией Life.ru с использованием ChatGPT 5
Обычная поездка в транспорте, посещение кафе или подключение к бесплатному интернету могут обернуться кражей личных данных. Мошенники используют поддельные сети Wi-Fi, фальшивые QR-коды и даже оставленные в общественных местах гаджеты. О пяти распространённых схемах предупредили в управлении по борьбе с киберпреступлениями МВД России.
Одна из ловушек — беспроводные сети, которые маскируются под официальные точки доступа заведений. Злоумышленники создают Wi-Fi-двойники, чтобы перехватывать логины, пароли и платёжную информацию подключившихся пользователей. Поэтому в ведомстве рекомендуют уточнять настоящее название сети у сотрудников и не вводить конфиденциальные данные при использовании открытого интернета.
Не менее опасными могут оказаться привычные QR-коды. Аферисты размещают поддельные изображения в общественных местах, перенаправляя людей на фишинговые сайты и фальшивые страницы оплаты. Внешне такие коды практически не отличаются от настоящих, поэтому перед переходом по ссылке необходимо проверить её адрес.
Отдельное предупреждение касается найденных электронных устройств. Подключение неизвестной флешки или повербанка может привести к заражению смартфона либо компьютера вредоносным программным обеспечением.
«Найденная флешка или повербанк могут содержать вредоносное ПО, которое украдёт данные или заблокирует систему», — предупредили в МВД.
Другой способ хищения информации вообще не требует сложных технических приёмов. Преступники могут просто подсмотреть ПИН-код банковской карты, пароль или содержимое экрана телефона, находясь рядом с человеком в транспорте, очереди либо кафе. Такой метод называют «плечевым сёрфингом».
Ещё одним источником опасности специалисты назвали Bluetooth. Используя уязвимости беспроводного соединения, злоумышленники могут попытаться получить доступ к контактам и другой личной информации. Чтобы снизить риски, в МВД советуют отключать Bluetooth, когда он не нужен, и не принимать запросы на подключение от неизвестных устройств.
Правоохранители рекомендуют не подключать найденные накопители, устанавливать обновления программного обеспечения, использовать надёжные пароли и следить, чтобы посторонние не видели конфиденциальную информацию на экране.
Ранее Life.ru рассказывал, как мошенники используют QR-коды в кафе для кражи личных данных. Аферисты предлагают посетителям подключиться к бесплатному Wi-Fi через специальный код, после чего пользователи рискуют попасть на поддельную страницу авторизации. В МВД предупреждали, что подобная схема может привести к компрометации логинов и паролей.
Больше новостей о цифровых угрозах, мошеннических схемах и безопасности пользователей — в разделе «Приложения» на Life.ru.