Хакер взломал госреестр Дании с помощью пароля «123456»
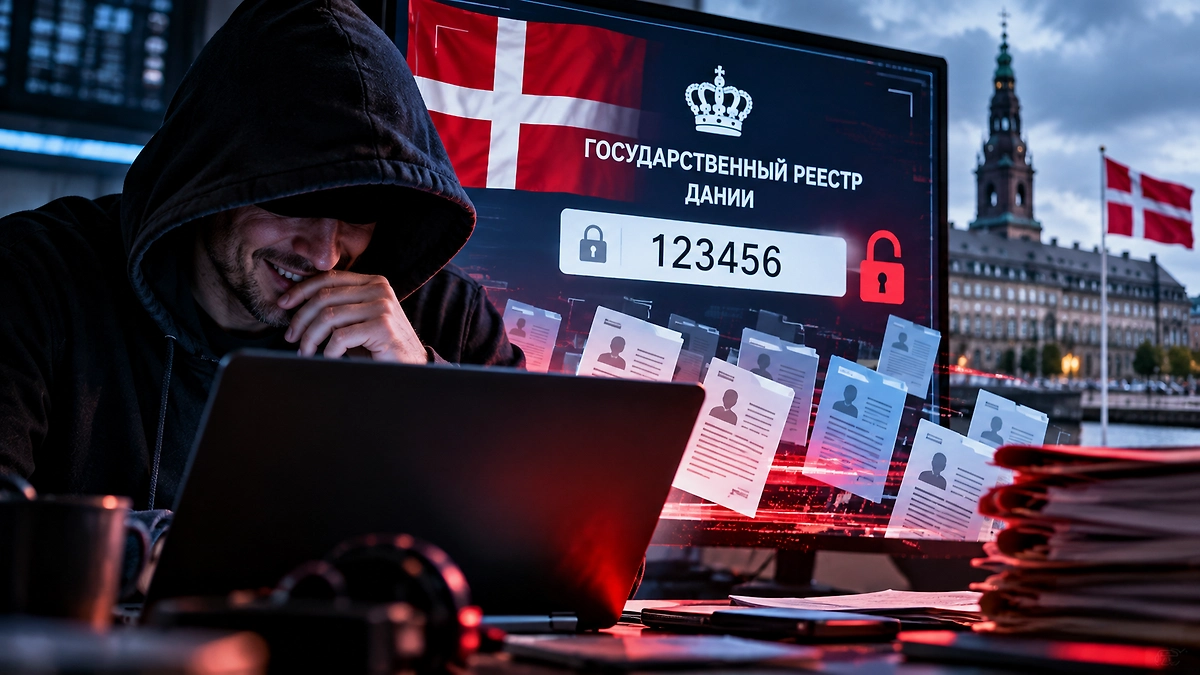
ИИ-иллюстрация: создано редакцией Life.ru с использованием ChatGPT (OpenAI)
Хакер получил доступ к государственному реестру населения Дании благодаря элементарному паролю «123456». В результате злоумышленнику удалось извлечь персональные данные примерно 8,8 миллиона зарегистрированных человек, сообщает Tom's Hardware.
Уязвимым звеном оказалась частная IT-компания Pays ApS, имевшая законный доступ к Центральному реестру населения страны (CPR). По словам взломщика, одна из учётных записей была защищена комбинацией из шести цифр. Столь же простой пароль использовался сразу в нескольких аккаунтах, включая административный.
Руководитель Pays ApS Софи Лаурсен заявила, что злоумышленники воспользовались доступом компании к государственной базе. При этом датские власти официально не подтвердили информацию о пароле «123456».
В результате кибератаки посторонние получили доступ к именам, адресам и персональным идентификационным номерам. Всего в реестре содержится около 11 миллионов записей, включая сведения об умерших людях и гражданах, покинувших страну. Поэтому речь не идёт о 8,8 миллиона ныне живущих жителей Дании.
Самое удивительное, что подозрительную активность обнаружили лишь спустя 12 дней. Поводом стал необычно большой счёт за обращения к базе данных. Предполагаемый хакер утверждает, что не собирается продавать или публиковать полученную информацию.
Датские власти уже подтвердили факт несанкционированного доступа. Компанию отключили от реестра, началось полицейское расследование. Кроме того, правительство распорядилось провести масштабную проверку защищённости системы.
Ранее Life.ru рассказывал, почему короткие пароли остаются одной из главных уязвимостей цифровых сервисов. Специалисты по кибербезопасности рекомендуют использовать комбинации длиной не менее 16 символов, причём гораздо надёжнее составлять их из нескольких случайных, не связанных между собой слов. При этом даже сложный код не спасёт, если он уже оказался в базе утёкших данных. Дополнительную защиту обеспечивает многофакторная аутентификация, особенно необходимая для банковских приложений, электронной почты и маркетплейсов.
Больше актуальных событий в режиме реального времени — читайте в разделе «Последние новости» на Life.ru.