Лифты застрянут, светофоры погаснут: Эксперты предупредили Европу о новых киберугрозах
DM: Вслед за холодильниками хакеры могут взломать светофоры и лифты в Европе
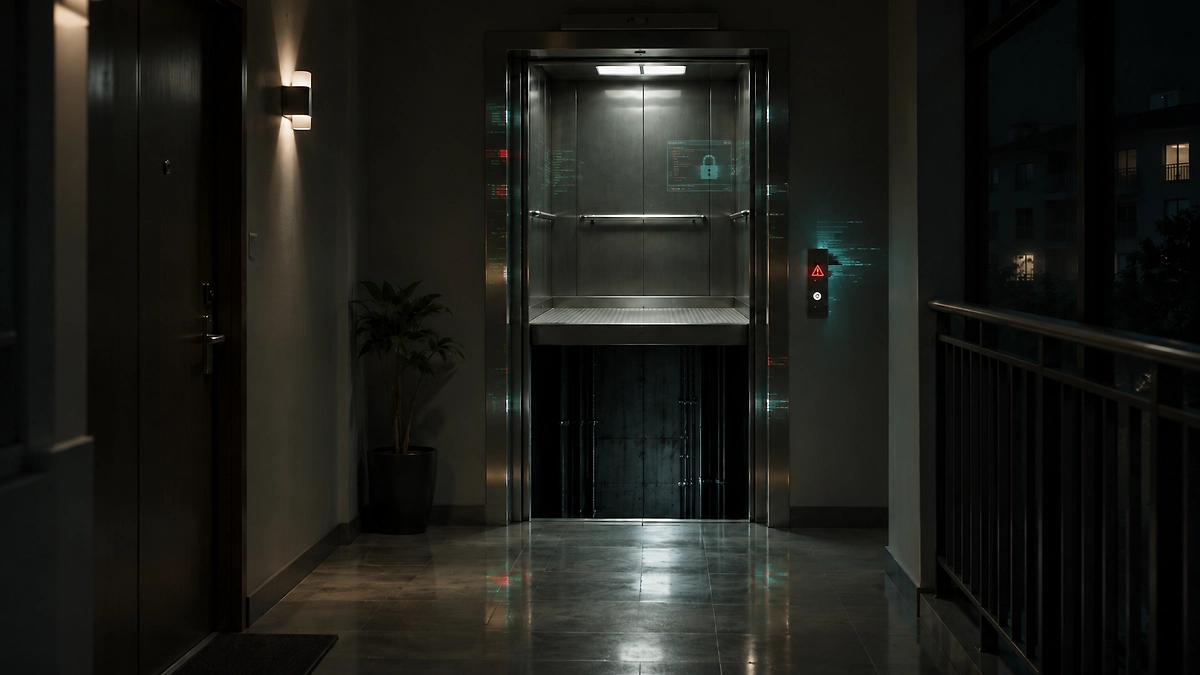
ИИ-иллюстрация: создано редакцией Life.ru с использованием ChatGPT (OpenAI)
Кибератаки на холодильное оборудование европейских супермаркетов могут оказаться лишь началом масштабной волны цифрового саботажа. Следующими целями злоумышленников способны стать лифты, системы доступа в здания, светофоры, больницы и объекты коммунальной инфраструктуры. Об этом предупредили специалисты по кибербезопасности в беседе с британской газетой Daily Mail.
Поводом для тревоги стали массовые взломы холодильных установок в европейских странах. Хакеры дистанционно изменяли температурные настройки оборудования, в отдельных случаях повышая температуру до 50 градусов. Пострадали десятки магазинов в Бельгии и Люксембурге, а также торговые точки в Швеции, Ирландии, Финляндии, Эстонии и Нидерландах.
Руководитель направления исследования угроз компании SentinelOne Том Хегель обратил внимание на необычную особенность происходящего: злоумышленники не требуют выкуп и не пытаются публично присвоить себе ответственность. По его мнению, это может указывать на целенаправленный саботаж, хотя организаторы атак пока не установлены.
Генеральный директор компании e2e-assure Роб Демейн предупредил, что уязвимости систем управления зданиями способны создавать непосредственную угрозу людям. В частности, вмешательство в работу электронных контроллеров лифтов теоретически может привести к блокировке кабин между этажами, нарушению вентиляции и отключению специальных режимов, необходимых для эвакуации при пожаре.
Не менее опасными эксперты считают возможные атаки на медицинскую инфраструктуру. Как пояснил технический директор Horizon3 в регионе EMEA Дэн Бёрд, вмешательство в работу холодильников, предназначенных для хранения вакцин, лекарств и образцов крови, может привести к порче жизненно важных препаратов и серьёзным перебоям в лечении пациентов.
Специалисты также указывают на риски для электросетей, водоочистных сооружений и транспортных систем. По словам технического директора NordVPN Марюса Бридиса, хакерам необязательно похищать данные клиентов, чтобы остановить работу предприятия: достаточно нарушить функционирование вентиляции, электронных замков или промышленного оборудования.
Дополнительную обеспокоенность вызывает использование искусственного интеллекта при поиске уязвимостей. Британский Национальный центр кибербезопасности (NCSC) предупреждает о риске атак с применением ИИ-усовершенствованных программ-вымогателей против критической инфраструктуры к 2028 году. При этом эксперты подчёркивают, что речь идёт о потенциальных сценариях, а не о подтверждённых взломах перечисленных систем.
Напомним, СМИ сообщали о масштабной кибератаке на холодильное оборудование супермаркетов более чем в десяти странах Европы. Основная волна взломов пришлась на ночь на 2 ноября. Злоумышленники дистанционно включали режим разморозки, из-за чего температура в отдельных установках поднималась до 50 градусов, а продукты приходилось выбрасывать. По предварительным оценкам, ущерб составил десятки миллионов евро. Как пояснил эксперт по кибербезопасности, причиной уязвимости стали подключённые к интернету системы управления оборудованием, зачастую не имеющие достаточной защиты.